03 Tháng 11 2026
Triển khai đồng bộ các nhóm biện pháp bảo vệ dữ liệu cá nhân là yêu cầu pháp lý mang tính bắt buộc đối với mọi cơ quan, tổ chức và doanh nghiệp theo quy định của Luật Bảo vệ dữ liệu cá nhân 2025 và Nghị định 356/2025/NĐ-CP. Khám phá ngay giải pháp pháp lý chuyên sâu và tối ưu được cung cấp bởi đội ngũ Luật sư tại Công ty Luật TNHH DPO để thiết lập hệ thống quản trị rủi ro toàn diện, bảo đảm an toàn thông tin và tránh các chế tài xử phạt nghiêm khắc lên đến hàng tỷ đồng.

Dịch vụ Uy tín & Tuân thủ
Giải Pháp Bảo Vệ Dữ Liệu Cá Nhân & Tuân Thủ Pháp Lý Toàn Diện
Luật DPO cung cấp dịch vụ tư vấn chuyên sâu về thiết lập các nhóm biện pháp bảo vệ dữ liệu, xây dựng hồ sơ DPIA và quy chế nội bộ, giúp doanh nghiệp tối ưu hóa chi phí và phòng ngừa rủi ro pháp lý triệt để.
Hotline Luật sư: 0976926655
Các nhóm biện pháp bảo vệ dữ liệu cá nhân theo quy định pháp luật là gì?
Tóm tắt chuyên môn: Theo khoản 1 Điều 27 Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 và Điều 26 Nghị định 356/2025/NĐ-CP, nhóm biện pháp bảo vệ dữ liệu cá nhân là tổng thể các hành động bao gồm: biện pháp quản lý, biện pháp kỹ thuật, biện pháp của cơ quan quản lý nhà nước và biện pháp điều tra, tố tụng. Việc áp dụng đồng bộ các biện pháp này phải được thực hiện ngay từ khi bắt đầu và trong suốt quá trình xử lý dữ liệu.
Bảo vệ dữ liệu cá nhân không chỉ đơn thuần là việc mua sắm các phần mềm diệt virus hay thiết lập tường lửa. Trong bối cảnh kỷ nguyên số, để bảo đảm an toàn trên không gian mạng, các tổ chức phải thiết lập một hệ thống phòng thủ đa tầng. Việc áp dụng đơn lẻ một giải pháp rời rạc sẽ không thể chống lại các nguy cơ xâm nhập tinh vi hiện nay. Hệ thống pháp luật Việt Nam phân chia công tác này thành bốn trụ cột cốt lõi.
Đó chính là biện pháp quản lý, biện pháp kỹ thuật, biện pháp pháp lý (hợp đồng, thỏa thuận) và biện pháp của cơ quan nhà nước. Các tổ chức đóng vai trò Bên kiểm soát dữ liệu cá nhân, Bên xử lý dữ liệu cá nhân hoặc Bên thứ ba đều phải chịu trách nhiệm triển khai nghiêm ngặt và xuyên suốt. Việc nắm rõ trách nhiệm của Cơ quan quản lý nhà nước về bảo vệ dữ liệu cá nhân sẽ giúp ban lãnh đạo doanh nghiệp định hướng đúng chiến lược tuân thủ ngay từ giai đoạn đầu, tránh việc đầu tư lãng phí mà vẫn vi phạm pháp luật.
Tại sao việc áp dụng đồng bộ các nhóm biện pháp bảo vệ dữ liệu cá nhân lại quan trọng?
Dựa trên kinh nghiệm tư vấn thực chiến của đội ngũ Luật sư tại Luật DPO, việc không triển khai đầy đủ các nhóm biện pháp bảo vệ dữ liệu cá nhân sẽ đẩy doanh nghiệp vào ba rủi ro chí mạng:
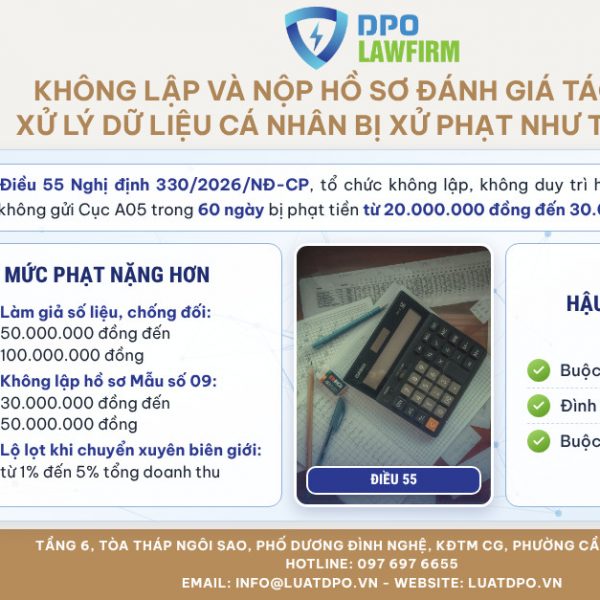
- Rủi ro pháp lý và chế tài tài chính khổng lồ: Theo Nghị định 330/2026/NĐ-CP quy định xử phạt vi phạm hành chính trong lĩnh vực an ninh mạng và bảo vệ dữ liệu cá nhân, hành vi không áp dụng biện pháp bảo vệ phù hợp làm lộ, mất dữ liệu có thể bị phạt từ 20.000.000 VNĐ đến 30.000.000 VNĐ. Nếu vi phạm nghiêm trọng liên quan đến chuyển dữ liệu xuyên biên giới, mức phạt có thể lên tới 5% tổng doanh thu năm tài chính liền trước.
- Đình chỉ hoạt động kinh doanh: Cơ quan chức năng có thẩm quyền tước Giấy phép kinh doanh hoặc đình chỉ hoạt động xử lý dữ liệu từ 01 đến 06 tháng. Đối với các doanh nghiệp phụ thuộc vào dữ liệu (như thương mại điện tử, tài chính, y tế), đây là bản án “tử hình” đối với dòng tiền.
- Khủng hoảng niềm tin và bồi thường dân sự: Khi dữ liệu bị rò rỉ do thiếu biện pháp bảo vệ, doanh nghiệp không chỉ mất uy tín với khách hàng, đối tác FDI mà còn phải đối mặt với các vụ kiện tập thể đòi bồi thường thiệt hại không giới hạn.
Phân tích chuyên sâu: Biện pháp quản lý trong doanh nghiệp được triển khai như thế nào?
Tóm tắt chuyên môn: Biện pháp quản lý là việc tổ chức xây dựng chính sách, ban hành quy chế nội bộ, quản lý rủi ro, chỉ định nhân sự bảo vệ dữ liệu (DPO) và giám sát chặt chẽ hoạt động của đội ngũ nhân sự tham gia vào quy trình xử lý thông tin trong doanh nghiệp theo quy định tại Điều 27 và Điều 28 Nghị định 356/2025/NĐ-CP.
Xây dựng quy chế nội bộ là nền tảng đầu tiên mang tính quyết định trong nhóm biện pháp bảo vệ dữ liệu cá nhân. Doanh nghiệp cần phân định rõ ràng quyền hạn và trách nhiệm của từng phòng ban. Bộ phận pháp chế và công nghệ thông tin phải phối hợp chặt chẽ để rà soát toàn bộ luồng thông tin ra vào hệ thống máy chủ.
Đặc biệt, đối với việc xử lý dữ liệu cá nhân nhạy cảm, tổ chức bắt buộc phải chỉ định nhân sự chuyên trách (DPO – Data Protection Officer) hoặc thành lập bộ phận bảo vệ dữ liệu cá nhân theo quy định tại Điều 13 Nghị định 356/2025/NĐ-CP. Nhân sự này phải có trình độ từ cao đẳng trở lên và sở hữu ít nhất 02 năm kinh nghiệm chuyên môn sâu rộng về pháp chế, an ninh mạng hoặc quản trị rủi ro. Ban lãnh đạo cần tổ chức các khóa đào tạo định kỳ để nâng cao nhận thức bảo mật cho toàn bộ nhân viên, bởi con người luôn là mắt xích yếu nhất trong hệ thống an ninh mạng.
Quy trình lập hồ sơ đánh giá tác động xử lý thông tin (DPIA) gồm những bước nào?
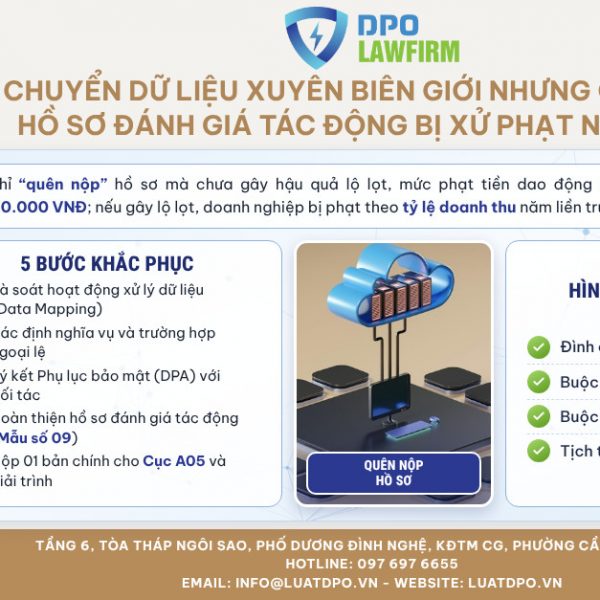
Tài liệu đánh giá rủi ro (DPIA) là minh chứng pháp lý quan trọng nhất thể hiện năng lực tuân thủ của một tổ chức. Quy trình lập hồ sơ đánh giá tác động bao gồm việc thống kê luồng thông tin, nhận diện rủi ro, áp dụng biện pháp giảm thiểu và hoàn thiện Mẫu số 10 để nộp về Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao (A05 – Bộ Công an) trong thời hạn 60 ngày kể từ ngày bắt đầu xử lý dữ liệu. Để thực hiện chuẩn xác, các chuyên viên cần tuân thủ trình tự các bước sau đây:
- Rà soát toàn diện (Data Mapping): Thống kê mọi hoạt động thu thập, lưu trữ và chia sẻ thông tin đang diễn ra trong nội bộ (từ website, app, đến form giấy).
- Phân loại thông tin: Tách biệt rõ ràng giữa nhóm thông tin cơ bản và nhóm thông tin nhạy cảm (như dữ liệu sinh trắc học, tài chính, sức khỏe) để áp dụng chính sách phù hợp.
- Đánh giá rủi ro: Phân tích các nguy cơ tiềm ẩn đối với quyền lợi của chủ thể và an ninh hệ thống công nghệ (nguy cơ hacker tấn công, nhân viên làm lộ lọt).
- Lựa chọn giải pháp: Đề xuất các giải pháp phần mềm và quản trị để triệt tiêu hoặc giảm thiểu rủi ro xuống mức thấp nhất.
- Hoàn thiện văn bản: Điền đầy đủ thông tin vào Mẫu số 10, đính kèm hợp đồng xử lý dữ liệu, chính sách bảo mật và gửi báo cáo về Cục A05.
Việc làm theo hướng dẫn lập hồ sơ đánh giá tác động xử lý dữ liệu cá nhân một cách bài bản sẽ giúp doanh nghiệp vượt qua các đợt thanh tra của cơ quan nhà nước một cách dễ dàng và an toàn.

Quản Trị Rủi Ro Pháp Lý
Tư Vấn Doanh Nghiệp & Xây Dựng Quy Chế Nội Bộ
Đội ngũ Luật sư DPO hỗ trợ doanh nghiệp thiết lập quy trình quản trị dữ liệu nội bộ, bổ nhiệm DPO chuẩn pháp luật và đào tạo nhận thức bảo mật cho toàn bộ nhân sự.
Hotline Luật sư: 0976926655
Biện pháp kỹ thuật bảo vệ thông tin yêu cầu những tiêu chuẩn gì?
Tóm tắt chuyên môn: Biện pháp kỹ thuật bao gồm việc áp dụng tiêu chuẩn an ninh mạng, sử dụng mật mã dân sự, thiết lập tường lửa, giám sát hệ thống, mã hóa dữ liệu và phân quyền truy cập nghiêm ngặt theo quy định của Luật An ninh mạng 2018, Luật Dữ liệu 2024 và Nghị định 356/2025/NĐ-CP.
Yếu tố công nghệ đóng vai trò lá chắn cốt lõi chống lại các cuộc tấn công mạng nhằm chiếm đoạt tài sản số. Doanh nghiệp phải áp dụng các giải pháp bảo mật dữ liệu ở trạng thái nghỉ (Data at rest) và trong toàn bộ quá trình truyền tải (Data in transit). Những biện pháp kỹ thuật về bảo vệ dữ liệu cá nhân của doanh nghiệp cần được cập nhật liên tục để đối phó với các dòng mã độc mới, ransomware hay các kỹ thuật tấn công phi kỹ thuật (social engineering).
Hệ thống máy chủ lưu trữ phải được mã hóa theo tiêu chuẩn quốc gia. Các nền tảng điện toán đám mây (Cloud) cần tích hợp công cụ xác thực đa yếu tố (MFA) để chống lại việc đăng nhập trái phép. Tổ chức cũng phải thiết lập cơ chế lưu trữ nhật ký truy cập (Log files) tối thiểu 90 ngày để phục vụ việc truy vết thủ phạm khi xảy ra sự cố rò rỉ, đáp ứng yêu cầu của cơ quan điều tra.

Phân biệt biện pháp kỹ thuật đối với thông tin cơ bản và thông tin nhạy cảm ra sao?
Thông tin cơ bản yêu cầu các biện pháp bảo mật tiêu chuẩn, trong khi thông tin nhạy cảm bắt buộc phải áp dụng biện pháp mã hóa vật lý, ẩn danh, khử nhận dạng và kiểm soát quyền truy cập đặc biệt khắt khe. Việc phân loại đúng bản chất thông tin giúp doanh nghiệp tối ưu hóa chi phí đầu tư hạ tầng công nghệ. Dưới đây là bảng so sánh yêu cầu kỹ thuật đối với hai nhóm thông tin này trên thực tế:
| Yếu tố kỹ thuật | Đối với thông tin cơ bản | Đối với thông tin nhạy cảm |
|---|---|---|
| Lưu trữ hệ thống | Bảo vệ bằng mật khẩu mạnh và tường lửa mạng cơ bản. | Bắt buộc mã hóa toàn bộ dữ liệu ở trạng thái nghỉ trên ổ cứng; áp dụng biện pháp bảo mật vật lý. |
| Chuyển giao thông tin | Sử dụng giao thức truyền tải an toàn tiêu chuẩn trên trình duyệt (HTTPS/SSL). | Sử dụng thiết bị lưu trữ vật lý bảo mật, mạng riêng ảo (VPN) mã hóa cao cấp, hoặc ẩn danh dữ liệu trước khi chuyển. |
| Phân quyền truy cập | Cấp quyền theo vai trò nhân sự thông thường trong bộ phận. | Xác thực đa yếu tố (MFA), sinh trắc học và giới hạn tối đa số lượng người được phép tiếp cận (Zero Trust). |
Kết luận từ bảng phân tích trên cho thấy sự chênh lệch rất lớn về mức độ bảo